Açıklama
Bilgi Güvenliği Yönetimi nedir?
YBS Bilgi Güvenliği Yönetimi; uygulanabilirlik bildirgesini (SoA) ve Annex A kontrollerini, güvenlik olay ve ihlallerini, sunucu, lisans ve yedekleme risklerini tek yerde yöneten bilgi güvenliği yönetim sistemi (BGYS) yazılımıdır. ISO/IEC 27001 şartlarına ve ISO/IEC 27002 rehberine göre tasarlanmıştır. YBS-ERP platformunun bir modülüdür; web ve mobil cihazlardan kullanılır.
- ISO/IEC 27001 · 27002 · 27701 · 22301
- Web, iOS ve Android
- Kodsuz uyarlanır
Bilgi Güvenliği Yönetimi hangi sorunları çözer?
Annex A kontrollerinden hangisinin uygulandığı, hangisinin eksik kaldığı dağınık dosyalarda duruyor.
YBS ile
Kontroller tek listede: tema, uygulanabilirlik, durum, uygulanma yüzdesi ve sorumlu. Uygulaması eksik kontroller ayrı listede görünür.
Güvenlik olayları ve ihlaller e-posta ve tablolarda dağılıyor; kimin neyi çözdüğü belli olmuyor.
YBS ile
Olay ve ihlaller tür, önem, kategori, durum ve atanan kişiyle kaydedilir. KVKK ihlali ayrıştırılır; açık olaylar ve KVKK ihlalleri ayrı listelerde izlenir.
Süresi geçen lisans, yedekleme sorunu ve yaması eksik sunucu denetimde sürpriz olarak çıkıyor.
YBS ile
Süresi geçen lisans ve sözleşme, yedekleme sorunu ve yaması eksik sunucu panoda görünür. Süresi geçen kaydı sorumluya bildirebilirsiniz.
Bilgi Güvenliği Yönetimi: kimler kullanır?
Öne çıkan özellikler
SoA ve Annex A kontrolleri
Uygulanabilirlik, durum ve uygulanma yüzdesi tek listede; eksik kontroller ayrı listede.
Olay ve ihlal kaydı
Tür, önem, kategori, atanan ve durum; KVKK ihlali ayrıca işaretlenir.
Uyum özeti ve dağılımlar
SoA durumu, olay önemi, sunucu kritikliği grafikte; ortalama olay çözüm süresi ve sorumlusuz kayıt kartta.
Lisans ve sözleşme takibi
Süresi geçen lisans ve sözleşmeler panoda önceden görünür.
Yedekleme takibi
Yedekleme sorunu olan kayıtlar panoda ayrı bir gösterge olarak çıkar.
Erişim, VPN ve şifre takibi
Değişim süresi geçen erişim, VPN ve şifre sayısı panoda ayrı kartta görünür.
Sunucu ve yama durumu
Kritik sunucu ve yaması eksik sunucu sayıları panoda izlenir.
SoA ve CBDDO uygulama oranı
Uygulanan kontrol ve tedbirin oranı yüzde olarak görünür; kartlar Dikkat veya Kritik etiketi taşır.
Ayrıca: bilgi varlıkları envanteri, tehdit ve zafiyet haritası, eğitim ve farkındalık, uyumluluk kontrol listeleri, erişim yetkisi incelemesi.
Birlikte çalıştığı modüller
Entegre
Bilgi Güvenliği Yönetimi, aynı platformdaki diğer modüllerle aynı veriyi kullanır; kayıtları tekrar girmeden birlikte çalışır.
Bilgi Güvenliği Yönetimi ekranlarda nasıl görünür?
Ekran görüntülerine sayfanın üstündeki ürün galerisinden bakabilirsiniz. Her ekranda ne gördüğünüzü ve neler yaptığınızı burada anlattık.
-
01
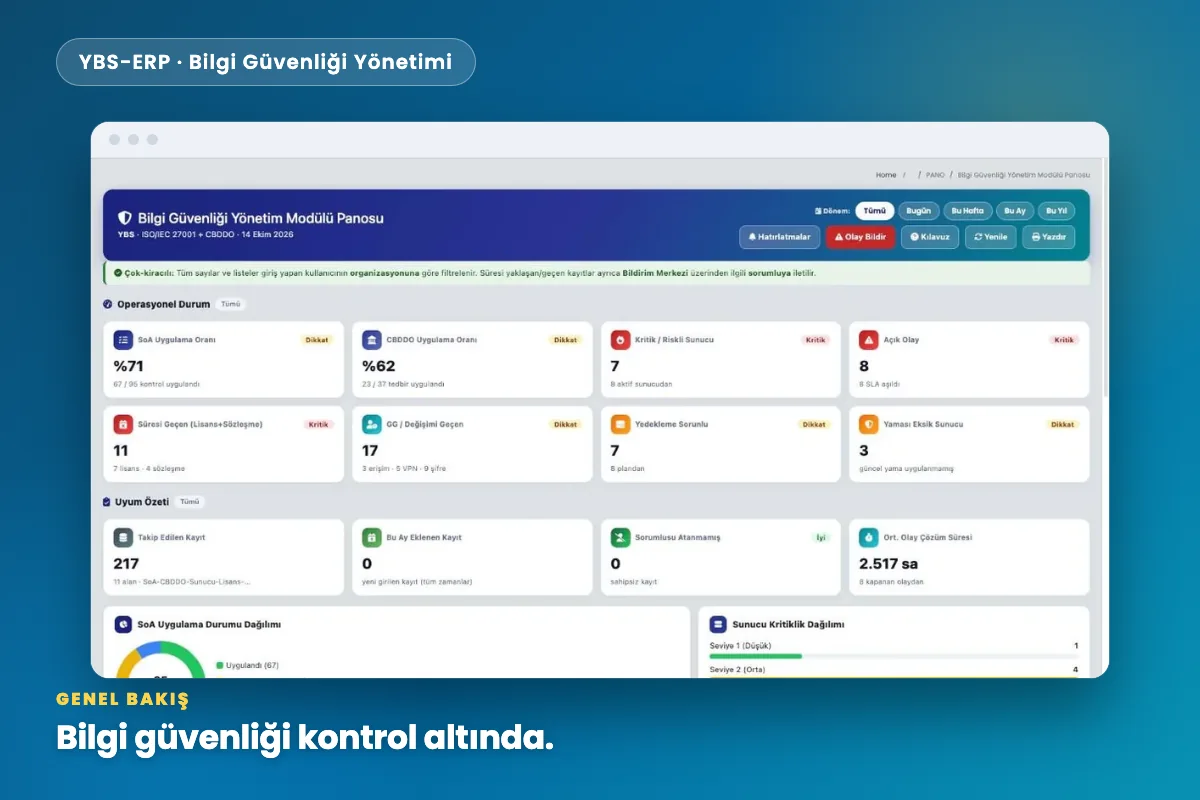
Bilgi güvenliği yönetim panosu
EkrandaÜst bantta dönem seçimi ile Hatırlatmalar, Olay Bildir, Kılavuz, Yenile ve Yazdır düğmeleri durur; altında durum kartları, uyum özeti, SoA durum grafiği ve sunucu kritikliği gelir.
Siz yaparsınız- Dönemi seçip sayıları bugün, hafta, ay veya yıl bazında izlersiniz
- Olay Bildir düğmesiyle yeni bir güvenlik olayı bildirirsiniz
- Sayıların yalnızca kendi kuruluşunuzun kayıtlarına göre hesaplandığını görürsünüz
-
02
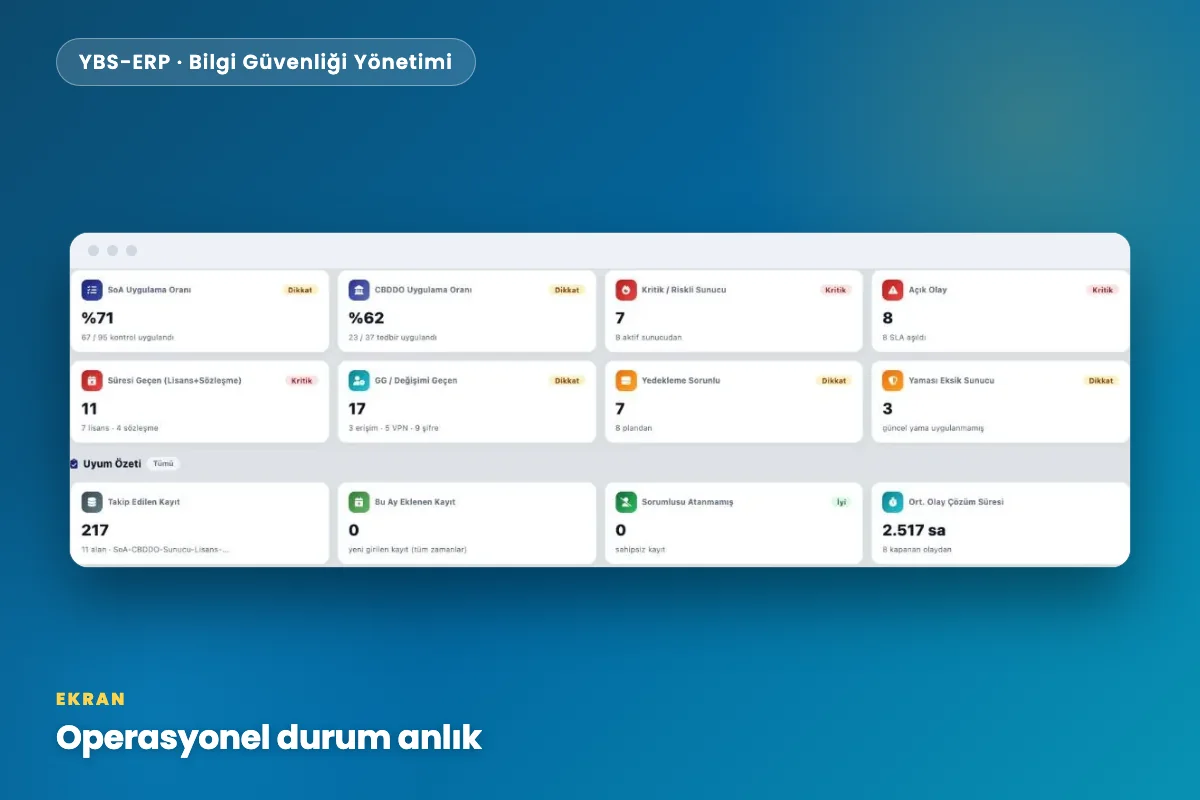
Operasyonel durum ve uyum özeti kartları
EkrandaSekiz durum kartında sayı, kısa açıklama ve Dikkat ya da Kritik gibi bir etiket bulunur; dört uyum özeti kartı kayıt sayılarını ve olay çözüm süresini verir.
Siz yaparsınız- SoA ve CBDDO tedbirlerinin ne kadarının uygulandığını okursunuz
- Kritik etiketli kartlara bakıp işe nereden başlayacağınıza karar verirsiniz
- Sorumlusu atanmamış kayıt kalıp kalmadığını kontrol edersiniz
-
03
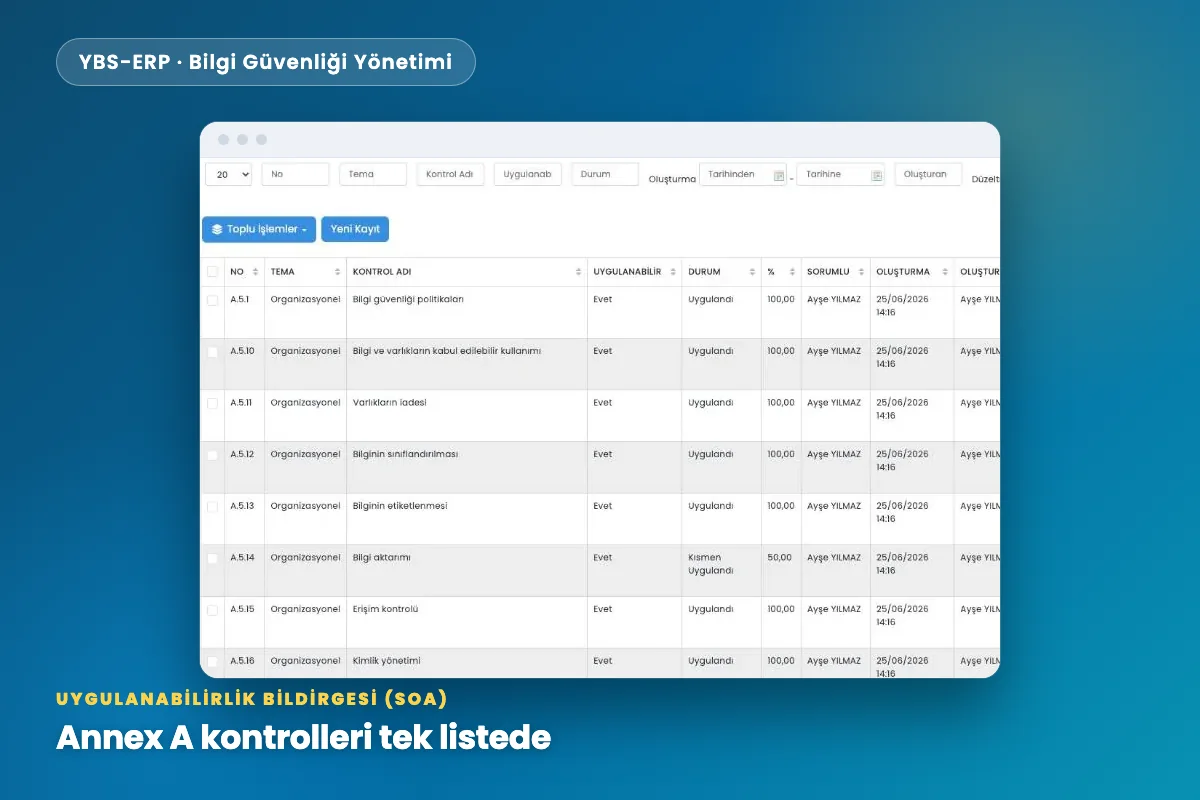
Annex A kontrol listesi
EkrandaSüzgeç satırı, Toplu İşlemler ve Yeni Kayıt düğmelerinin altında kontrol no, tema, kontrol adı, uygulanabilirlik, durum, yüzde ve sorumlu sütunlu liste yer alır.
Siz yaparsınız- Her kontrolün uygulanabilir olup olmadığını ve durumunu kaydedersiniz
- Yüzde sütunundan kısmen uygulanan kontrolleri ayırt edersiniz
- Tema, durum veya oluşturan kişiye göre süzerek listeyi daraltırsınız
-
04
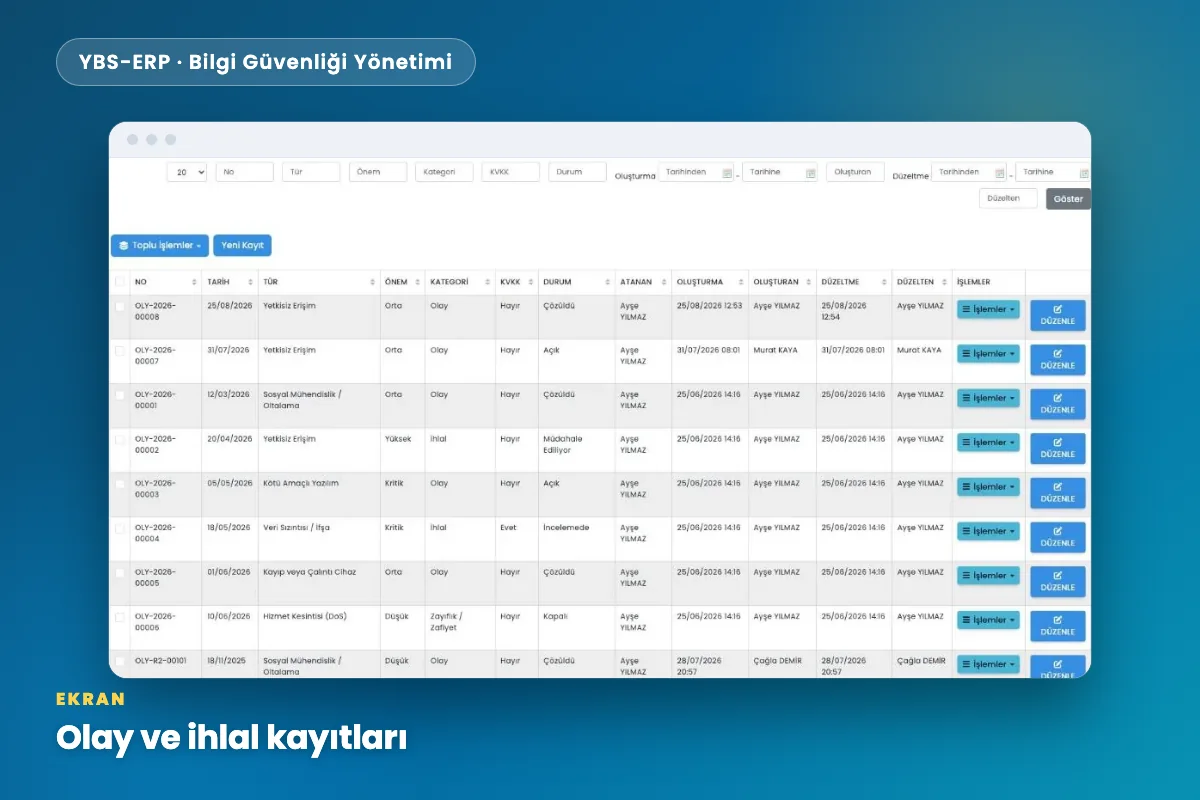
Güvenlik olayı ve ihlal kayıtları
EkrandaHer satırda olay numarası, tarih, tür, önem, kategori, KVKK işareti, durum ve atanan kişi görünür; satır sonunda İşlemler menüsü ile Düzenle düğmesi bulunur.
Siz yaparsınız- Olayı türü, önemi ve atanan kişiyle kaydedersiniz
- Kaydın olay mı ihlal mi olduğunu ve KVKK kapsamında olup olmadığını işaretlersiniz
- Açık, incelemede veya çözüldü gibi durumu güncelleyip süreci izlersiniz
-
05
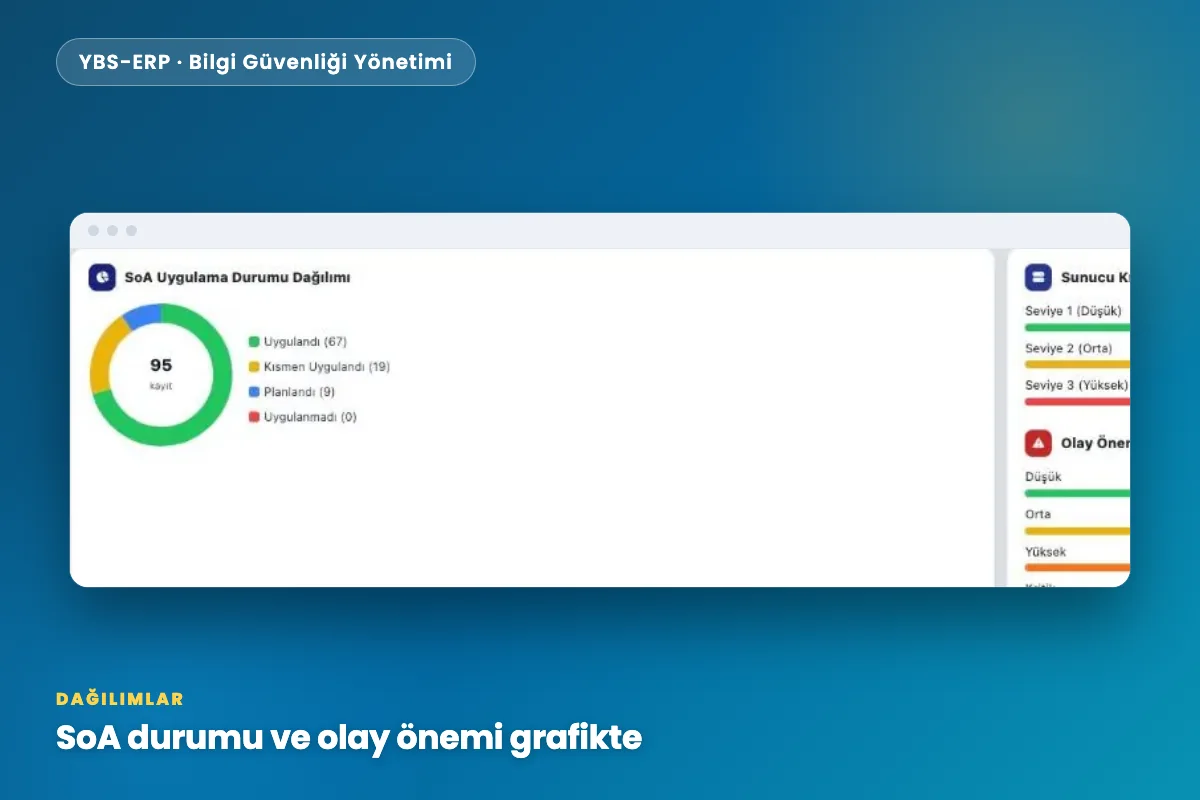
SoA durumu ve önem dağılımı grafikleri
EkrandaRenkli halka grafik kontrolleri uygulandı, kısmen uygulandı, planlandı ve uygulanmadı olarak böler; yanındaki çubuklar sunucu kritikliğini ve olay önem derecesini gösterir.
Siz yaparsınız- Kontrollerin ne kadarının tamamlandığını tek grafikten okursunuz
- Planlı ve kısmen uygulanan kontrolleri öncelik sırasına koyarsınız
- Kritikliği yüksek sunucuları ve ağır olayları ayırt edersiniz
-
06
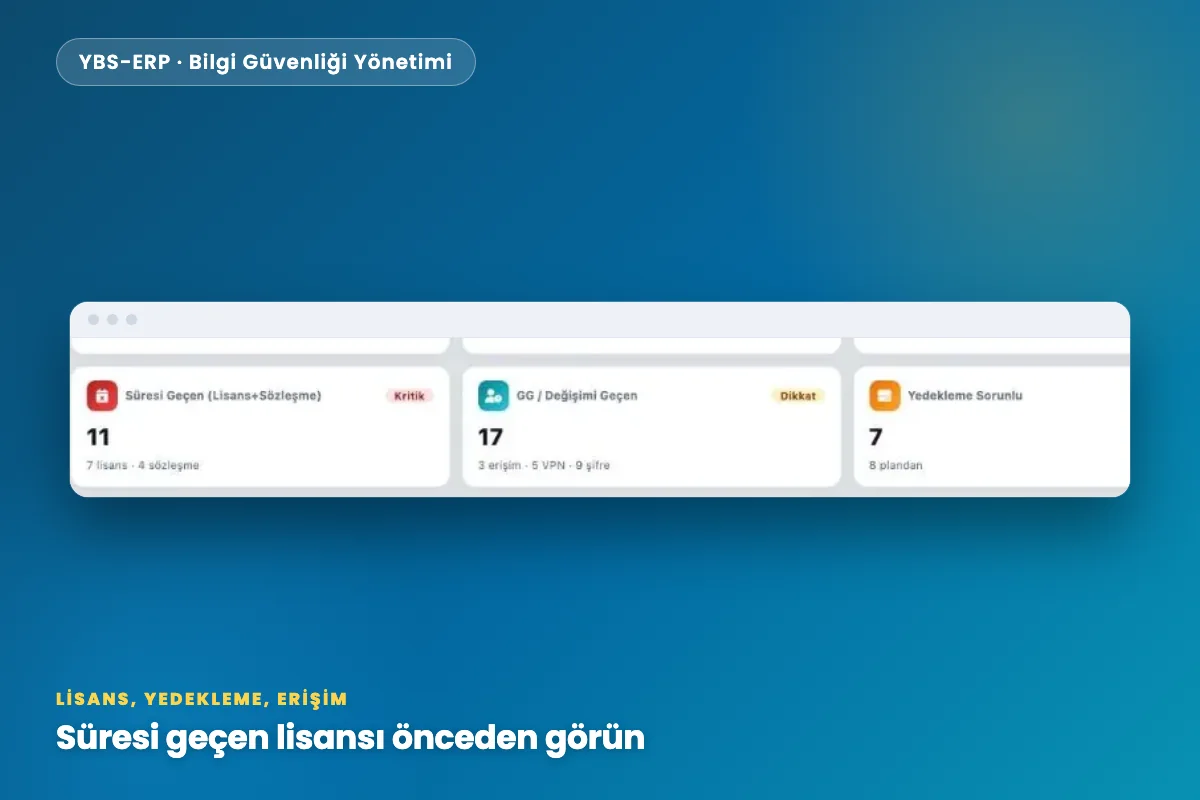
Lisans, erişim ve yedekleme uyarı kartları
EkrandaYan yana üç uyarı kartı vardır: süresi geçen lisans ve sözleşme, değişim süresi geçen erişim, VPN ve şifre, bir de yedekleme sorunu olan kayıtlar.
Siz yaparsınız- Süresi geçen lisans ve sözleşmeyi sorumluya bildirirsiniz
- Değişim süresi geçen erişim, VPN ve şifre kayıtlarını ayrı ayrı görürsünüz
- Yedekleme sorunlarını denetimden önce fark edip harekete geçersiniz
-
07
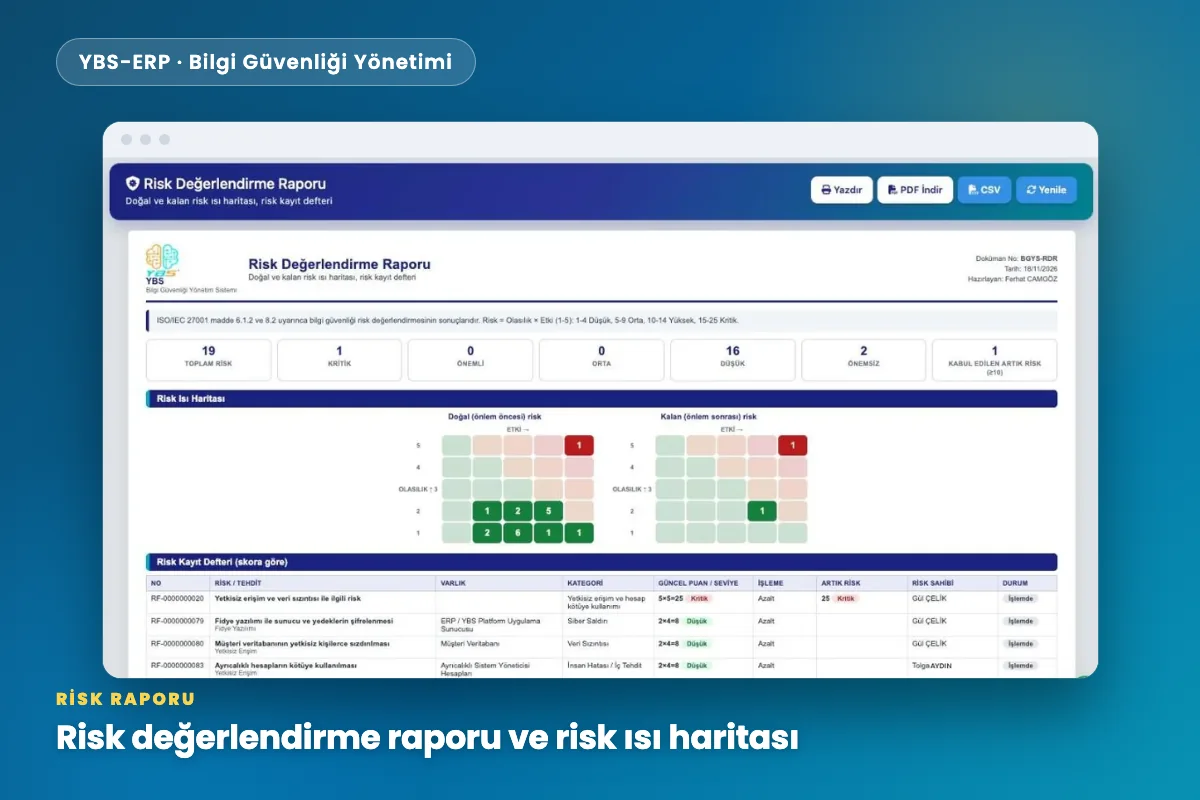
Risk değerlendirme raporu ve ısı haritası
EkrandaToplam risk, kritik, önemli, orta, düşük, önemsiz ve kabul edilen artık risk kutuları, önlem öncesi ve sonrası ısı haritaları ile skora göre risk kayıt defteri görünür.
Siz yaparsınız- Önlem öncesi ve sonrası ısı haritalarını yan yana karşılaştırırsınız
- Kayıt defterinde güncel puan, işleme, artık risk ve risk sahibi sütunlarını okursunuz
- Yazdır, PDF İndir ve CSV düğmeleriyle raporu dışa aktarırsınız
-
08
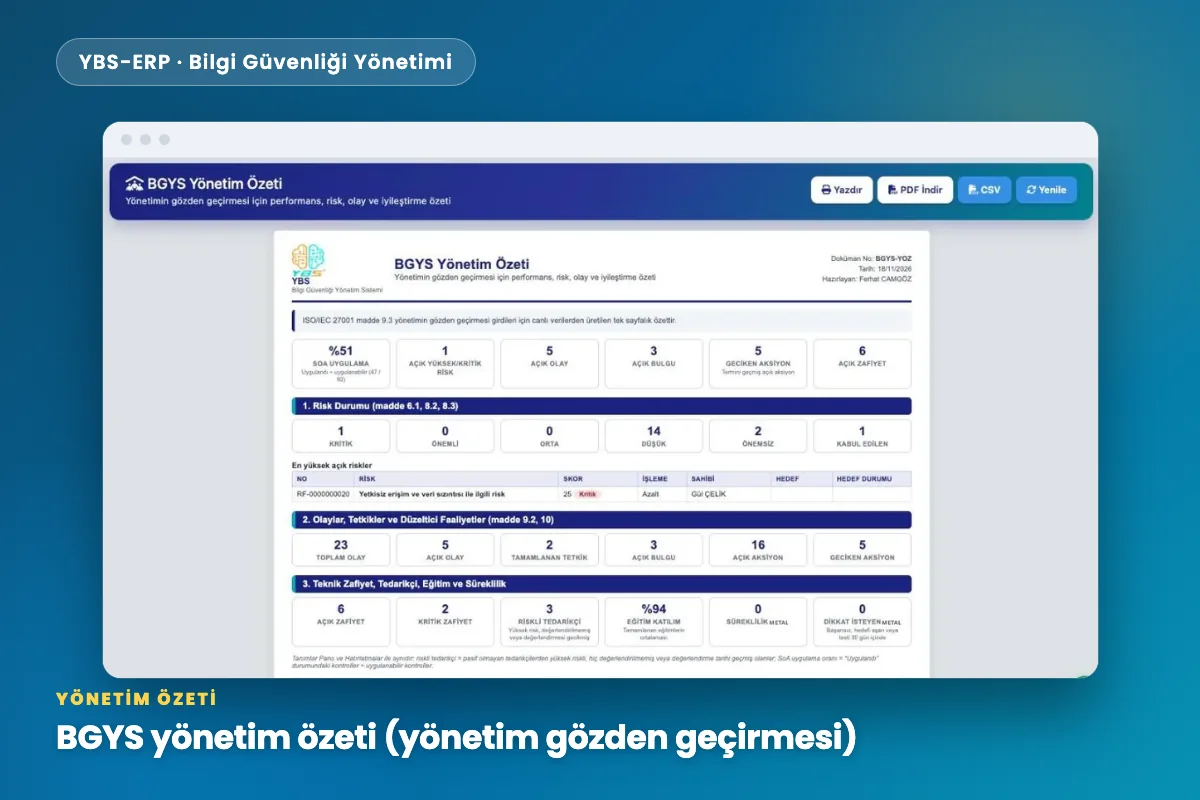
Yönetim gözden geçirmesi için BGYS özeti
EkrandaSoA uygulama oranı, açık yüksek veya kritik risk, olay, bulgu, geciken aksiyon ve zafiyet kutuları ile risk durumu ve olaylar bölümleri tek sayfalık özette toplanır.
Siz yaparsınız- Üstteki kutulardan açık ve geciken kalemleri tek bakışta görürsünüz
- En yüksek açık riskler tablosunda skor ve işleme yöntemini incelersiniz
- Yenile düğmesiyle özeti güncel verilerle tazelersiniz
-
09
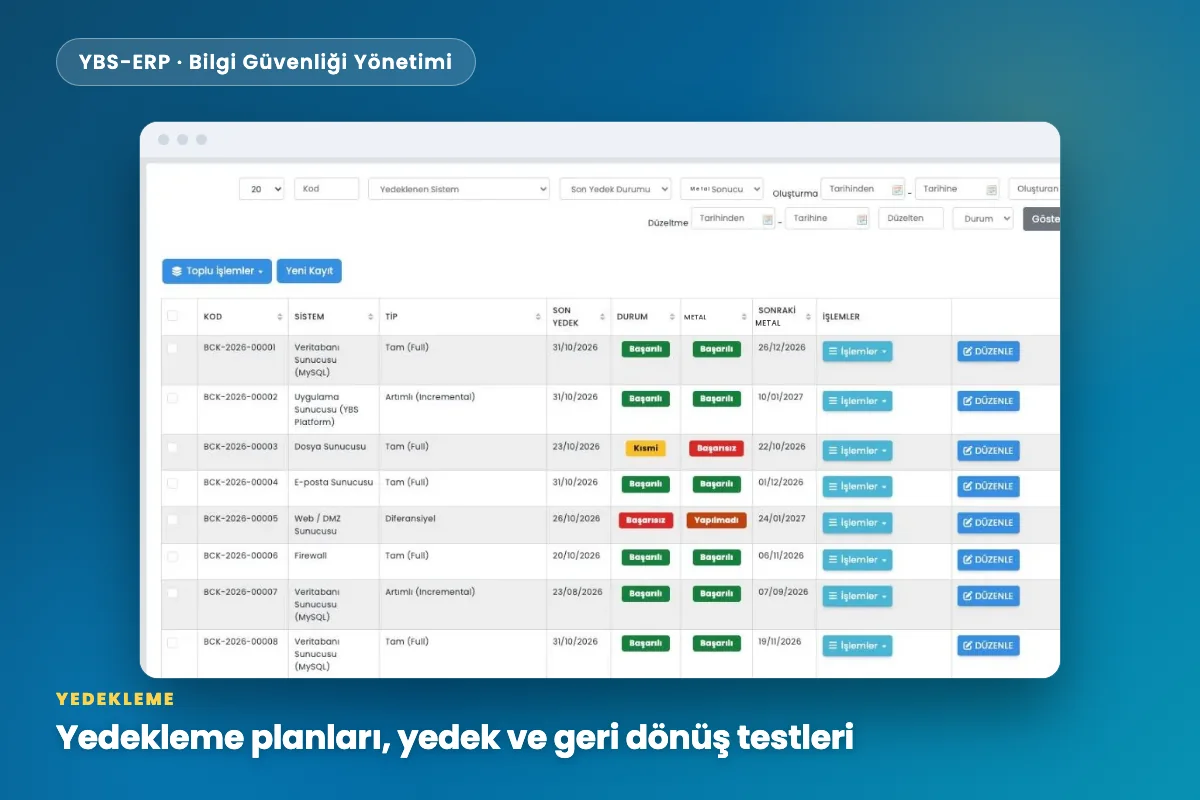
Yedekleme kayıt listesi ve durum filtreleri
EkrandaKod, sistem, tip ve son yedek tarihinin yanında Başarılı, Kısmi, Başarısız ve Yapılmadı rozetleri görünür; üstte filtreler, Toplu İşlemler ve Yeni Kayıt düğmeleri durur.
Siz yaparsınız- Yedeklenen sistem, son yedek durumu ve oluşturma tarihine göre kayıtları süzersiniz
- Kısmi, Başarısız ve Yapılmadı rozetlerini renklerinden ayırt edersiniz
- Yeni Kayıt düğmesiyle kayıt eklersiniz, Düzenle düğmesiyle satırı güncellersiniz
-
10
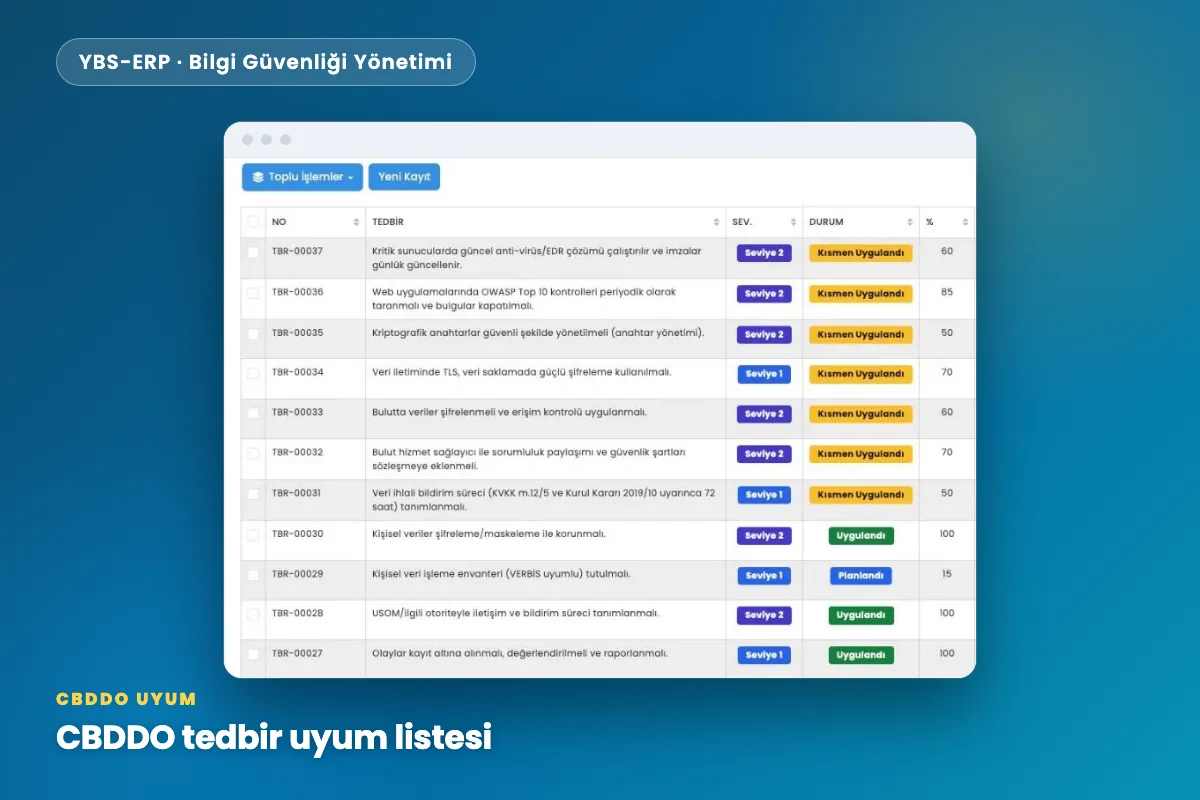
Tedbir listesi ve uygulama durumu
EkrandaTedbir numarası ve metni, Seviye 1 veya Seviye 2 rozeti, Uygulandı, Kısmen Uygulandı ya da Planlandı durumu ve yüzde sütunu listelenir; üstte Toplu İşlemler ve Yeni Kayıt düğmeleri bulunur.
Siz yaparsınız- Durum rozetlerinden Uygulandı, Kısmen Uygulandı ve Planlandı tedbirleri ayırırsınız
- Yüzde sütunundaki değerlerle tedbirlerin ilerleme düzeyini kıyaslarsınız
- Sütun başlıklarındaki oklarla listeyi sıralarsınız
-
11
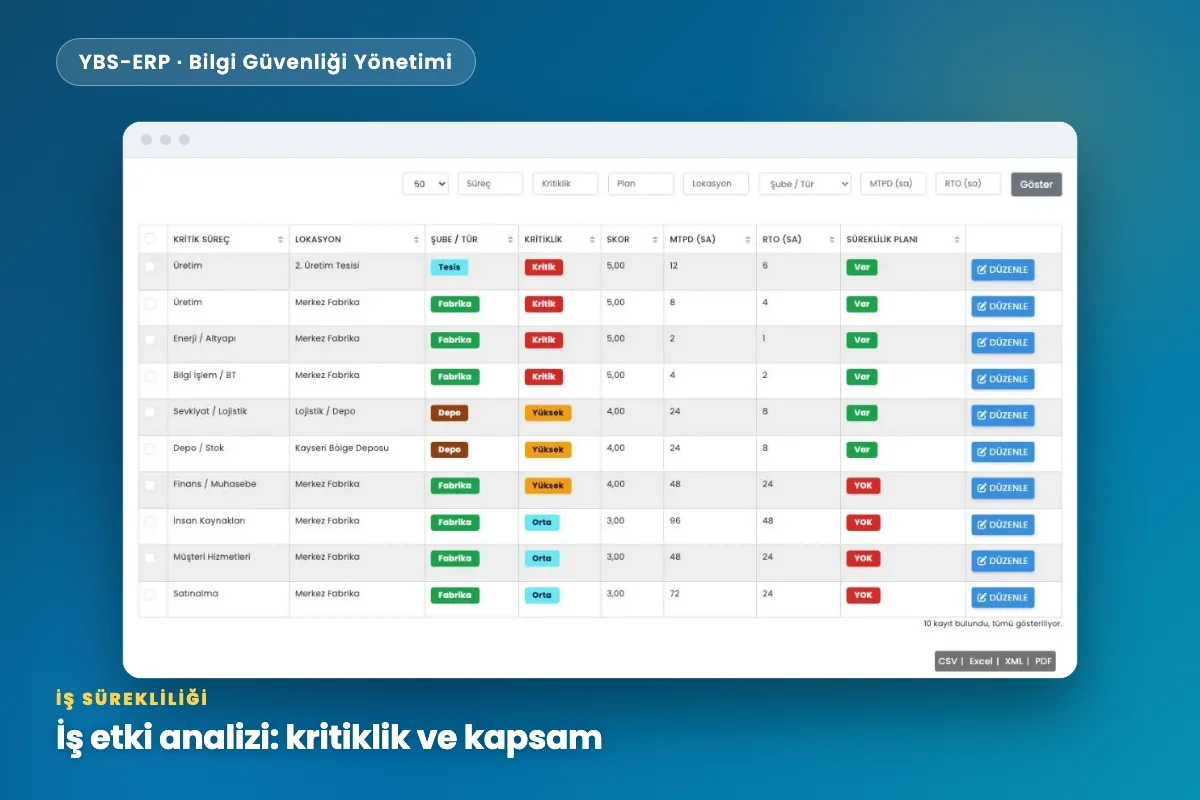
Kritik süreç listesi ve süreklilik planı durumu
EkrandaKritik süreçler lokasyon, şube veya tür, Kritik, Yüksek, Orta rozeti, skor, MTPD ve RTO saatleriyle listelenir; süreklilik planı Var için yeşil, YOK için kırmızı rozetle gösterilir.
Siz yaparsınız- Süreç, kritiklik, lokasyon, MTPD ve RTO alanlarıyla listeyi süzersiniz
- Süreklilik planı YOK görünen süreçleri kırmızı rozetten bulursunuz
- CSV, Excel, XML ve PDF düğmeleriyle listeyi indirirsiniz
-
12
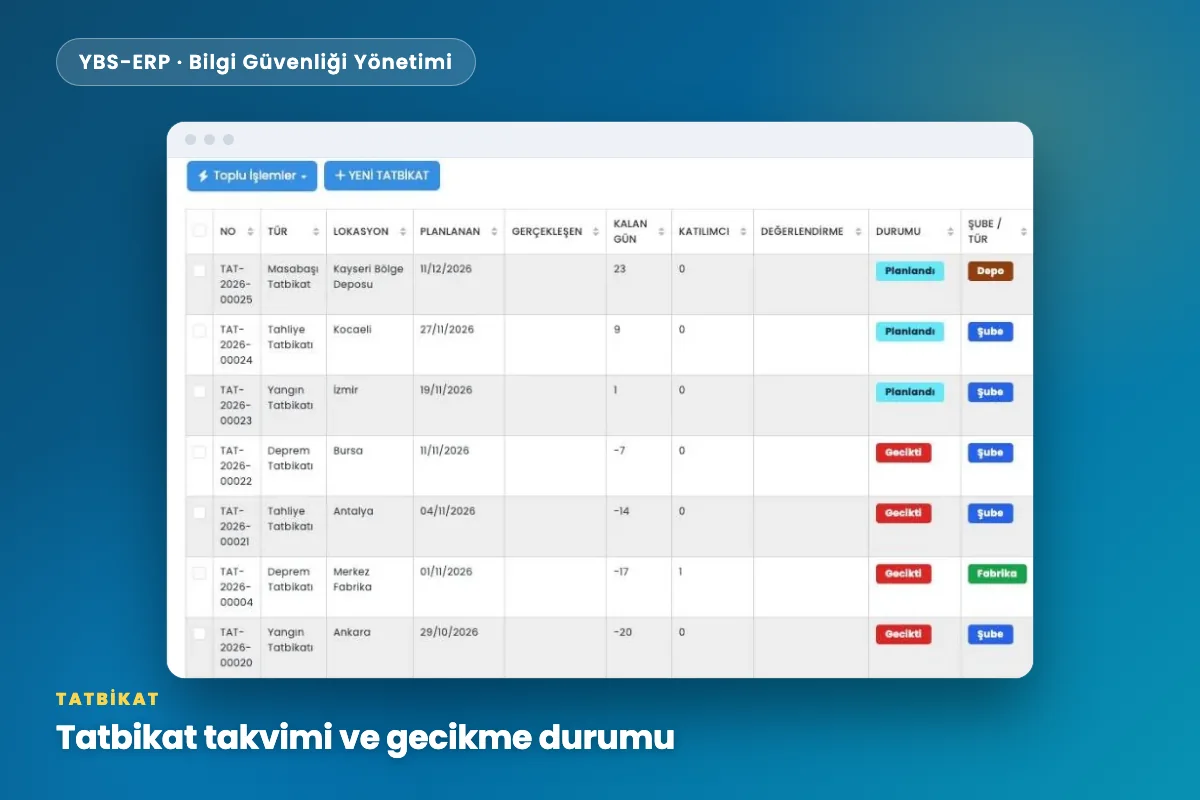
Tatbikat listesi ve gecikme durumu
EkrandaTatbikatlar tür, lokasyon, planlanan ve gerçekleşen tarih, kalan gün, katılımcı, değerlendirme ve durum sütunlarıyla listelenir; Planlandı ve Gecikti rozetleri renkli görünür.
Siz yaparsınız- Planlanan tarih ve Kalan Gün sütunlarından yaklaşan tatbikatları izlersiniz
- Gecikti rozetli tatbikatları Planlandı olanlardan ayırırsınız
- Yeni Tatbikat düğmesiyle plana yeni bir tatbikat eklersiniz
Bilgi Güvenliği Yönetimi nasıl çalışır?
- KontrollerAnnex A kontrolleri için uygulanabilirlik, durum ve sorumlu kaydedilir.
- OlaylarOlay ve ihlal tür, önem ve atananla açılır; KVKK ihlali ayrıştırılır.
- RisklerSunucu, lisans, yedekleme ve erişim riskleri panoda görünür.
- BildirimSüresi yaklaşan veya geçen kayıt, Bildirim Merkezi üzerinden sorumluya iletilir.
- ÖlçümSoA durumu ve ortalama olay çözüm süresi uyum özetinde izlenir.
Uyumlu olduğu standartlar
- ISO/IEC 27001
- ISO/IEC 27002
- ISO/IEC 27701
- ISO 22301
ISO/IEC 27001 madde 6.1.3 (uygulanabilirlik bildirgesi), madde 8 ve Annex A kontrolleri ile ISO/IEC 27002 rehberine göre tasarlanmıştır. Yazılım belge vermez; şartları karşılamaya yardımcı olur ve denetimde kanıt üretir.
Bilgi Güvenliği Yönetimi cebinizde
YBS Mobil uygulamasıyla kurumunuzun YBS sistemine telefon ve tabletten güvenle erişin; Bilgi Güvenliği Yönetimi modülüne gerektiğinde sahadan, toplantıdan veya yoldan ulaşın.

- Parmak izi veya yüz tanıma ile hızlı giriş (cihazınızın desteğine göre)
- Web ile aynı hesap ve aynı veriler
- Çoklu dil desteği ve hızlı işlem kısayolları
Sık sorulan sorular
Bilgi güvenliği yönetim sistemi (BGYS) nedir?
BGYS, kuruluşun bilgi varlıklarını korumak için riskleri, kontrolleri ve güvenlik olaylarını sistemli biçimde yönettiği çerçevedir. Standardı ISO/IEC 27001'dir. YBS Bilgi Güvenliği Yönetimi bu çalışmayı tek yazılımda toplar.
SoA (uygulanabilirlik bildirgesi) YBS'de nasıl tutulur?
SoA, hangi Annex A kontrollerinin uygulanabilir olduğunu ve hangi durumda olduğunu gösterir (ISO/IEC 27001 madde 6.1.3). YBS'de tema, kontrol adı, uygulanabilirlik, durum, uygulanma yüzdesi ve sorumlu tek listede tutulur.
Güvenlik olayı ile ihlal ayrımı yapılır mı?
Evet. Her kayıt olay veya ihlal kategorisiyle açılır; KVKK ihlali ayrıca işaretlenir. Açık olaylar ve KVKK ihlalleri ayrı listelerde görünür.
Lisans, yedekleme ve sunucu riskleri nasıl izlenir?
Panoda süresi geçen lisans ve sözleşme, yedekleme sorunu, kritik sunucu ve yaması eksik sunucu sayıları görünür. Değişim süresi geçen erişim, VPN ve şifre sayısı da ayrı kartta izlenir.
Panodaki SoA ve CBDDO uygulama oranı neyi gösterir?
Pano iki ayrı kart gösterir: SoA kartı uygulanan kontrolün, CBDDO (Cumhurbaşkanlığı Dijital Dönüşüm Ofisi) tedbirleri kartı uygulanan tedbirin toplam içindeki oranını yüzde olarak verir. Kartlarda Dikkat veya Kritik gibi bir etiket bulunur; böylece işe nereden başlayacağınızı görürsünüz.
Bilgi varlıkları ve tehditler de yönetilir mi?
Evet. Modül kapsamında bilgi varlıkları envanteri, tehdit ve zafiyet haritası, eğitim ve farkındalık, uyumluluk kontrol listeleri ve erişim yetkisi incelemesi de bulunur.
Modül ISO/IEC 27001 belgesi yerine geçer mi?
Hayır. Belgelendirmeyi akredite kuruluşlar yapar. Modül, şartları yönetmenize yardımcı olur; SoA, olay kayıtları ve izleme göstergeleri denetimde kanıt olarak kullanılabilir.
Bilgi Güvenliği Yönetimi mobilden kullanılabilir mi?
Evet. YBS Mobil uygulaması Google Play, App Store, Samsung Galaxy Store ve Huawei AppGallery'de yayındadır. Kurumunuzun YBS sistemine telefon ve tabletten güvenle erişir, aynı hesap ve aynı verilerle çalışırsınız.
Kurulum ne kadar sürer?
Satın alımdan sonra 24 saat içinde uzman ekibimiz sizi arar. İhtiyaç analizi, kurulum, uyarlama ve eğitim planlanır; standart kurulum 2-4 hafta sürer.
Kaç kullanıcı ile çalışabilir?
YBS sistemleri sınırsız kullanıcı ile çalışır; kullanıcı sayısına göre ek lisans bedeli yoktur.
Fiyatı nedir, lisans nasıl çalışır?
Modül lisansı tek seferliktir ve ömür boyu geçerlidir; yıllık bakım ve destek ayrıca sunulur. Fiyat kurumunuzun büyüklüğüne ve seçeceğiniz modül sayısına göre belirlendiği için teklif almak üzere bizimle iletişime geçebilirsiniz.
Bilgi Güvenliği Yönetimi modülü tek başına çalışır mı?
Hayır. Modül YBS-ERP platform altyapısı üzerinde çalışır ve platform lisansı gerektirir. Diğer YBS-ERP modülleriyle aynı veriyi kullandığı için birlikte çalışır.
Kurumuma göre özelleştirilebilir mi?
Evet. YBS kodsuz bir altyapıya dayanır: form, liste ve iş akışlarını yönetici panelinden, yazılım bilgisi gerektirmeden uyarlayabilirsiniz.
Verilerim nerede tutulur, güvende mi?
Sistem kurumunuzun kendi sunucusunda (on-premise) veya bulutta çalıştırılabilir. Platform KVKK ve ISO 27001 uyumlu çalışacak şekilde tasarlanmıştır.
Eğitim ve destek dahil mi?
Evet. Başlangıç kullanıcı eğitimi ve 1 yıl boyunca 7/24 teknik destek paket fiyatına dahildir. Sonrasında yıllık destek paketiyle devam edebilirsiniz.
Modül güncellenir mi?
Evet. Güvenlik güncellemeleri ömür boyu ücretsizdir; yeni özellik güncellemeleri yıllık bakım paketi kapsamında sunulur.
Demo alabilir miyim?
Evet. Destek sistemimiz üzerinden demo talebi oluşturabilirsiniz; uzmanlarımız modülü size kendi senaryonuzla gösterir.
Bilgi Güvenliği Yönetimi modülünü kurumunuzda görün
Uzmanlarımız ihtiyacınızı dinlesin, modülü kendi verilerinizle size gösterelim.