
Açıklama
Gizlilik Bilgi Yönetimi (PIMS) nedir?
YBS Gizlilik Bilgi Yönetimi (PIMS); kişisel veri işleme faaliyetleri envanterini (ROPA), ilgili kişi taleplerini, veri ihlallerini, DPIA çalışmalarını ve DPA sözleşmelerini yöneten gizlilik bilgi yönetim sistemi yazılımıdır. ISO/IEC 27701 ve ISO/IEC 27001 şartlarına göre tasarlanmıştır. YBS-ERP platformunun bir modülüdür; web ve mobil cihazlardan kullanılır.
- ISO/IEC 27701 · 27001 · KVKK 6698 · GDPR
- Web, iOS ve Android
- Kodsuz uyarlanır
Gizlilik Bilgi Yönetimi (PIMS) hangi sorunları çözer?
Hangi kişisel verinin hangi departmanda, hangi hukuki dayanakla işlendiği dağınık tablolarda duruyor.
YBS ile
ROPA'da faaliyet, departman, veri sorumlusu veya işleyen rolü, hukuki dayanak ve risk tek yerde tutulur. Kayıtlar veri kategorileri ve sistemlerle başlar.
İlgili kişi talepleri, veri ihlalleri ve DPA sözleşmelerinin süresi takipsiz kalıyor.
YBS ile
Açık ilgili kişi talebi, açık veri ihlali ve süresi dolan veya yaklaşan DPA sözleşmesi panoda görünür.
Gizlilik riskleri puanlanmıyor; hangi işlemin DPIA gerektirdiği belirsiz kalıyor.
YBS ile
Risk etki ve olasılıkla puanlanır. Risk yüksek banda girdiğinde DPIA ve önlem planına geçilir; artık risk izlenmeli veya kabul edilebilir olarak işaretlenir.
Gizlilik Bilgi Yönetimi (PIMS): kimler kullanır?
Öne çıkan özellikler
İşleme faaliyetleri envanteri (ROPA)
Faaliyet, departman, rol, hukuki dayanak ve risk; KVKK madde 16 ve GDPR madde 30 için.
Veri kategorileri ve sistemler
Kişisel veri kategorileri, bilgi sistemleri, varlıklar, aktarımlar ve veri işleyenler.
Gizlilik risk matrisi
Risk, etki, olasılık ve skor; artık risk izlenmeli veya kabul edilebilir olarak görünür.
DPIA ve önlem planı
Yüksek risk bandındaki kayıtlar için DPIA ve önlem planı çalışması izlenir.
Talep, rıza ve ihlal takibi
Açık ilgili kişi talebi, rıza ve veri ihlali kayıtları panoda izlenir.
DPA sözleşmeleri ve aydınlatma metni
Süresi dolan veya yaklaşan DPA ve gözden geçirmesi yaklaşan aydınlatma metni görünür.
Saklama, imha ve DPÖ görevleri
İmhası yaklaşan kayıtlar, DPÖ görevleri ve denetim aksiyonları panoda izlenir.
Gizlilik maliyeti
Toplam gizlilik maliyeti, ihlal müdahale ve veri işleyen bedeli, tahmini uyumsuzluk riski.
Ayrıca: veri sorumlusu ve veri işleyen rolleri, aktarım kayıtları, açık gizlilik riski göstergeleri, denetim aksiyonları.
Birlikte çalıştığı modüller
Entegre
Gizlilik Bilgi Yönetimi (PIMS), aynı platformdaki diğer modüllerle aynı veriyi kullanır; kayıtları tekrar girmeden birlikte çalışır.
Gizlilik Bilgi Yönetimi ekranlarda nasıl görünür?
Ekran görüntülerine sayfanın üstündeki ürün galerisinden bakabilirsiniz. Her ekranda ne gördüğünüzü ve neler yaptığınızı burada anlattık.
-
01
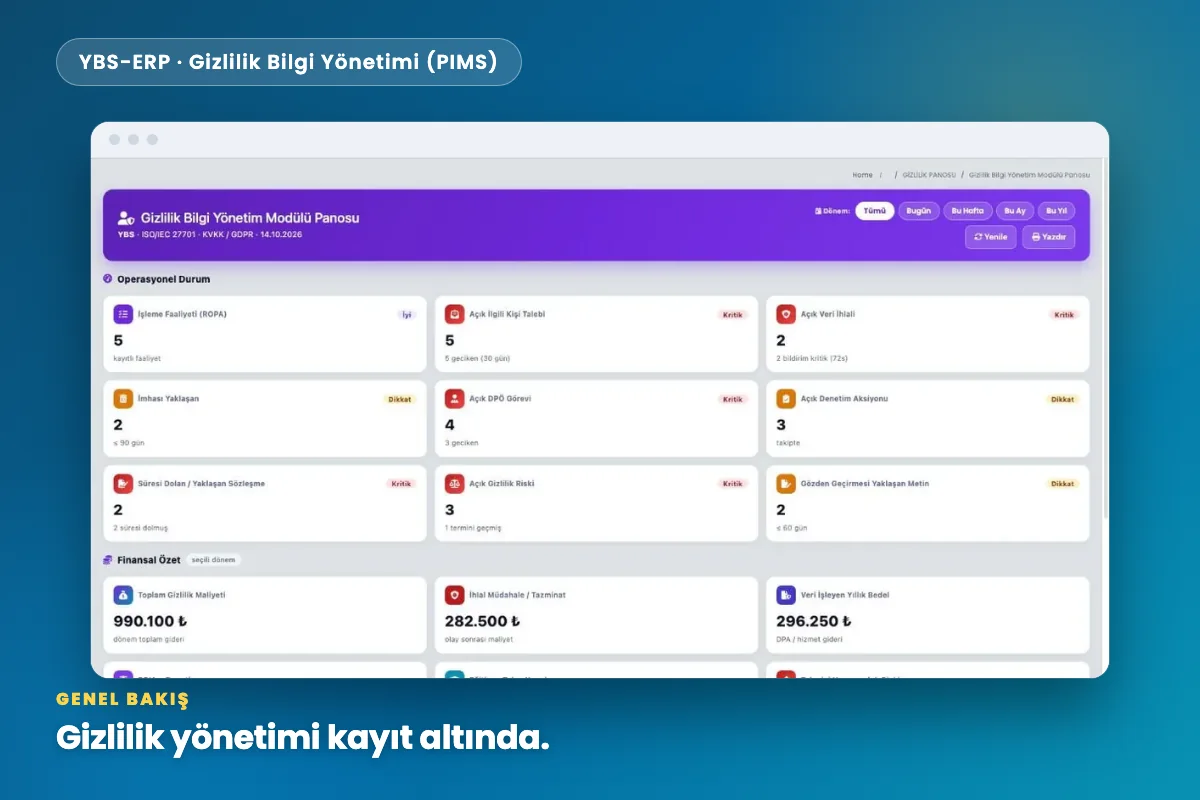
Gizlilik yönetimi panosu
EkrandaDönem düğmeli panoda operasyonel durum ve finansal özet bölümleri bulunur; işleme faaliyetinden gizlilik riskine kadar her konu ayrı kartta yer alır.
Siz yaparsınız- Kritik ve dikkat etiketli kartlarla öncelikleri belirlersiniz
- Dönemi daraltıp panoyu yenilersiniz ya da yazdırırsınız
- Operasyon kartlarını gizlilik maliyetiyle birlikte okursunuz
-
02
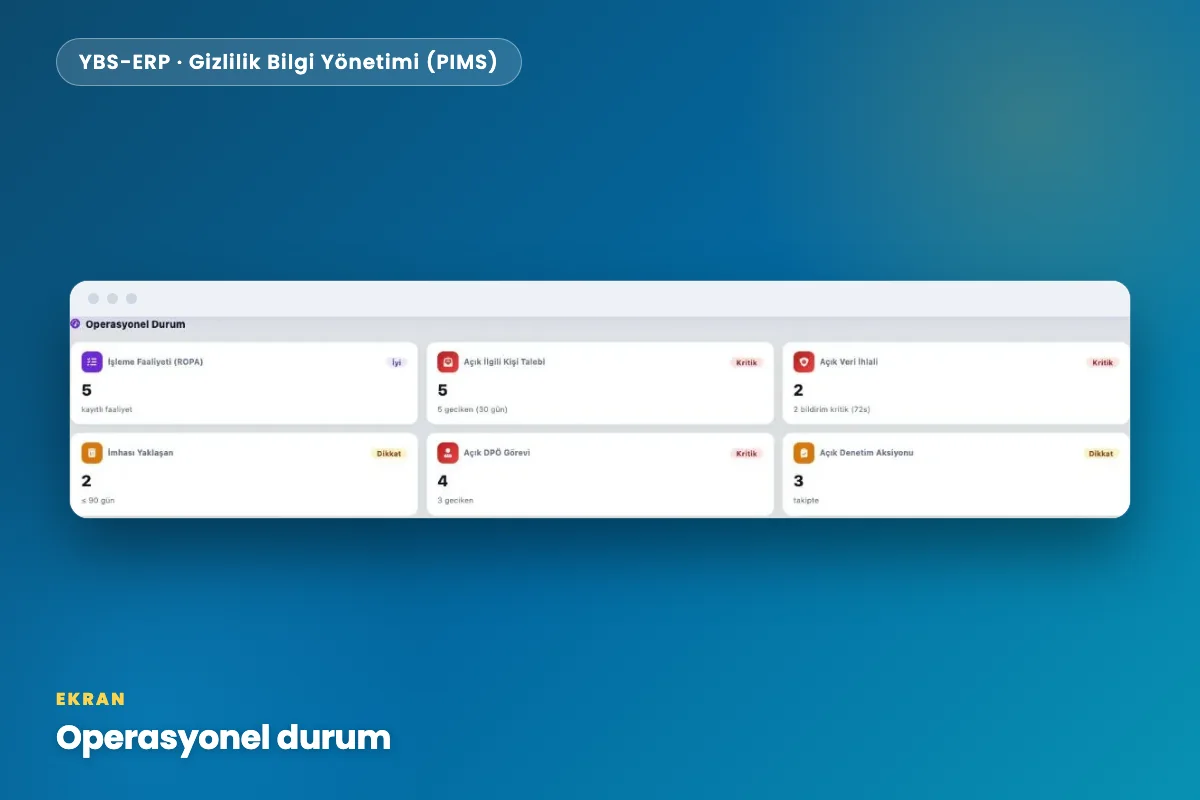
Operasyonel durum kartları
EkrandaKartlar kayıtlı işleme faaliyeti, açık ilgili kişi talebi, açık veri ihlali, imhası yaklaşan kayıt, açık DPÖ görevi ve açık denetim aksiyonu sayılarını gösterir.
Siz yaparsınız- Geciken ilgili kişi taleplerini kartın alt notundan fark edersiniz
- Bildirim süresi kritik olan veri ihlallerini ayırırsınız
- DPÖ görevlerini ve denetim aksiyonlarını açık sayılarıyla izlersiniz
-
03
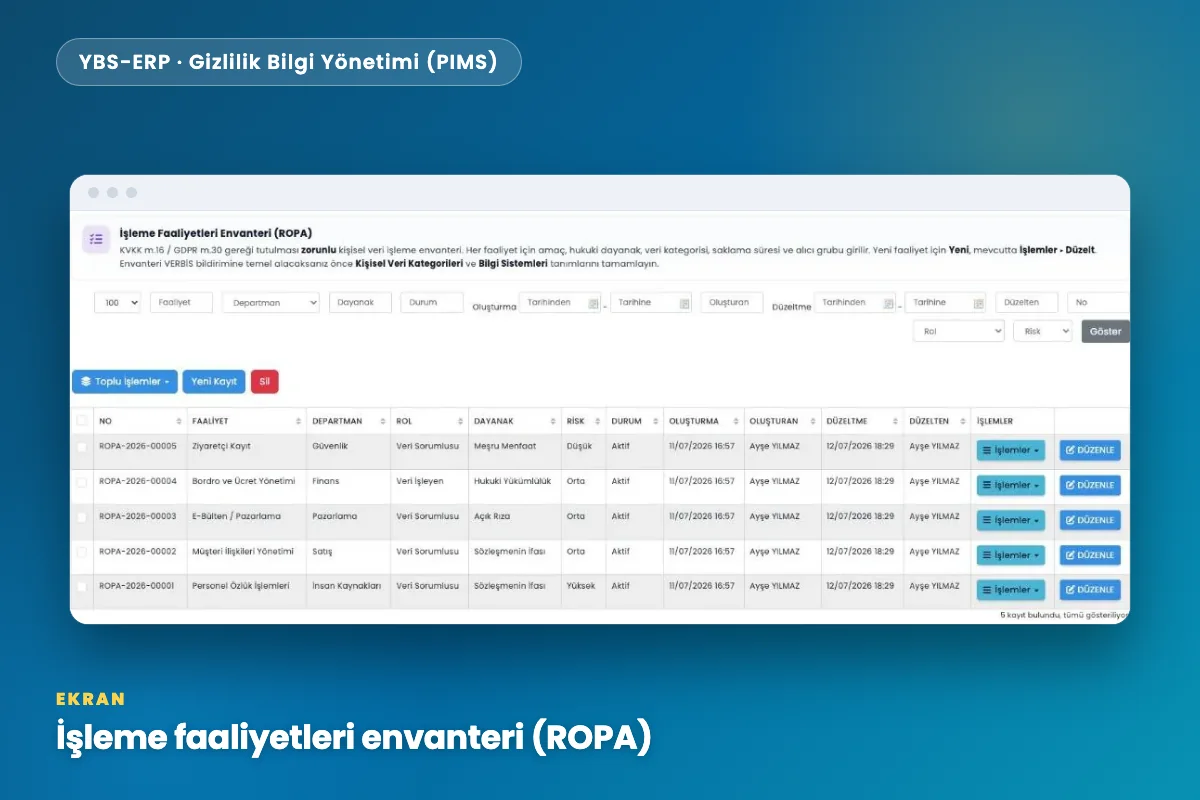
İşleme faaliyetleri kayıt listesi (ROPA)
EkrandaHer satırda faaliyet, departman, veri sorumlusu ya da veri işleyen rolü, hukuki dayanak, risk düzeyi ve durum görünür; satırda işlemler menüsü ile düzenle düğmesi bulunur.
Siz yaparsınız- Faaliyeti departman, hukuki dayanak ve riske göre süzersiniz
- Her faaliyette veri sorumlusu ya da veri işleyen rolünü belirtirsiniz
- Yeni faaliyet eklersiniz veya işlemler menüsünden düzeltirsiniz
-
04
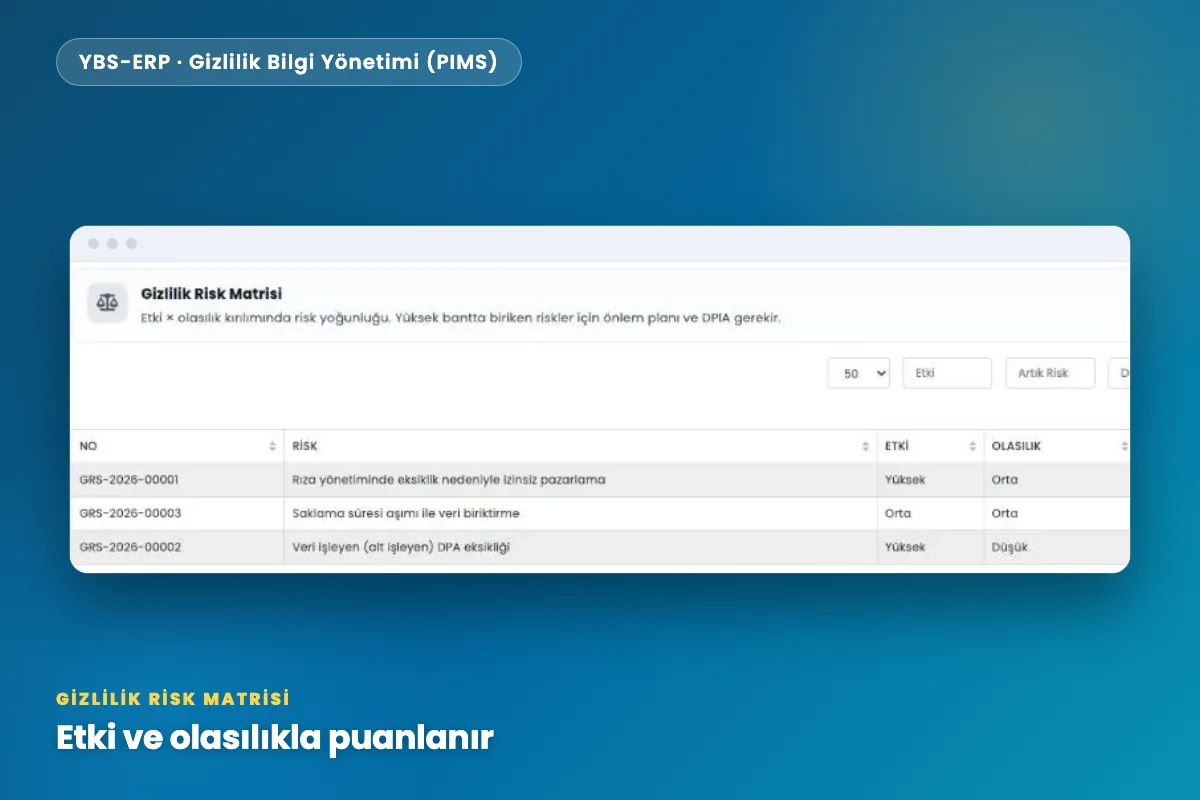
Gizlilik risk matrisi
EkrandaRisk açıklaması, etki ve olasılık sütunları ile etki ve artık risk filtreleri yer alır; üstteki not, yüksek banda çıkan riskler için önlem planı ve DPIA gerektiğini söyler.
Siz yaparsınız- Her riske etki ve olasılık düzeyi verirsiniz
- Yüksek banda giren riskte DPIA ve önlem planı başlatırsınız
- Artık riski izlenmeli veya kabul edilebilir diye işaretlersiniz
-
05
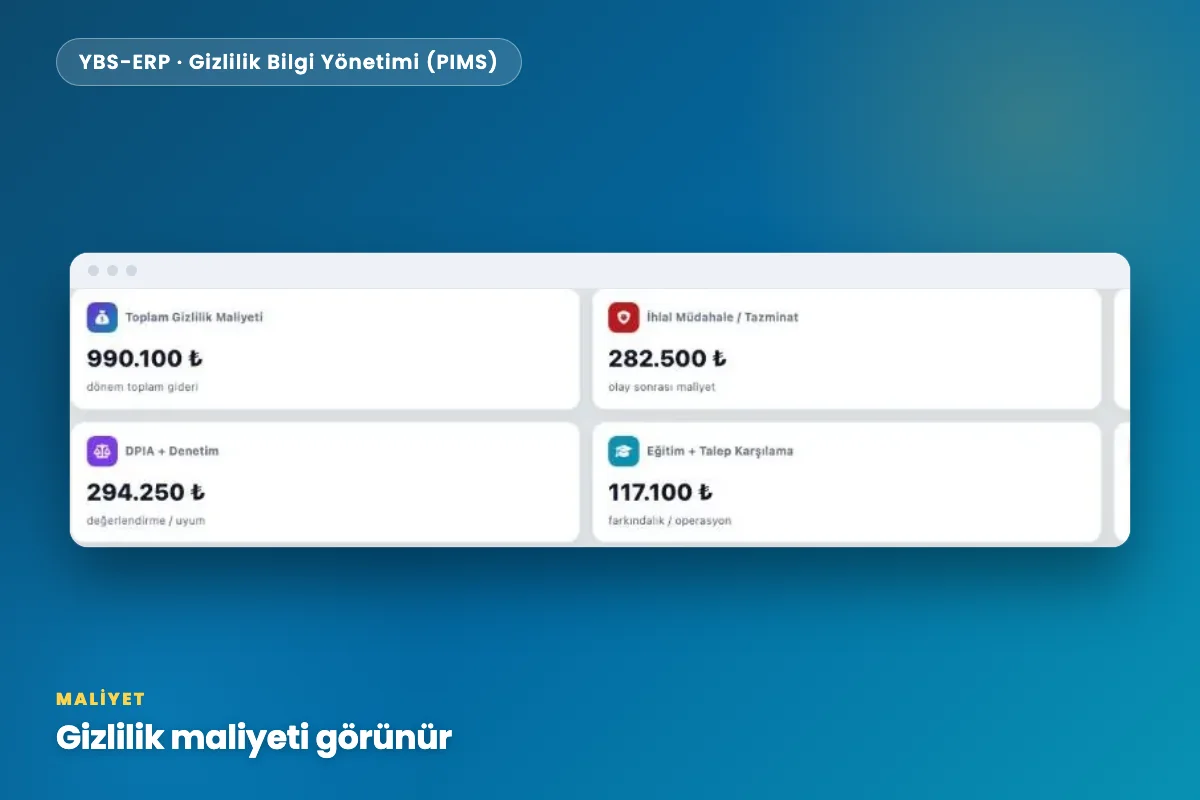
Gizlilik maliyeti kartları
EkrandaToplam gizlilik maliyeti, ihlal müdahale ve tazminat, DPIA ile denetim, eğitim ve talep karşılama giderleri ayrı kartlarda görünür.
Siz yaparsınız- Toplam gizlilik giderini kalemlerine ayırarak değerlendirirsiniz
- Olay sonrası maliyeti ve tazminat yükünü izlersiniz
- Eğitim ve talep karşılamaya ayrılan payı görürsünüz
-
06
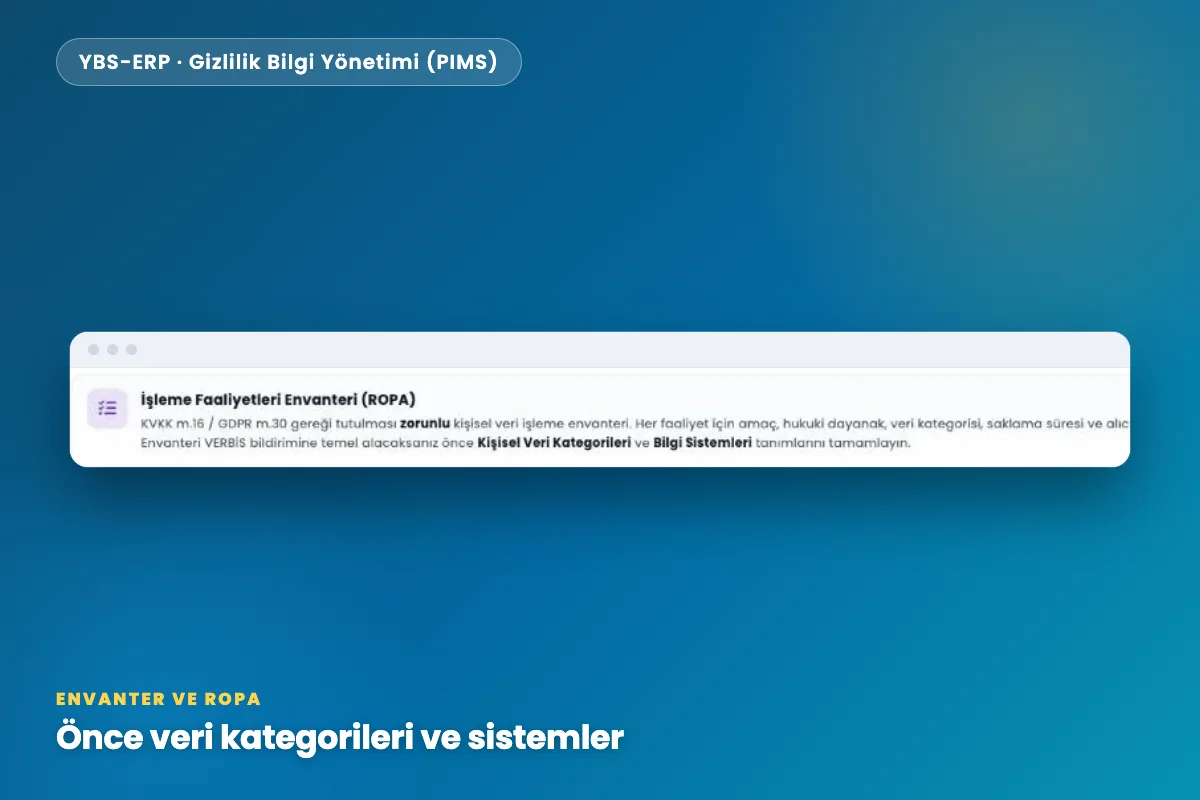
Envanterden önce tanımlanacaklar
EkrandaROPA ekranının üstündeki açıklama, envanteri VERBİS bildirimine dayanak yapacaksanız önce kişisel veri kategorilerini ve bilgi sistemlerini tanımlamanızı ister.
Siz yaparsınız- Önce kişisel veri kategorilerini tanımlarsınız
- Bilgi sistemlerini, varlıkları ve aktarımları kaydedersiniz
- Veri işleyenleri ekleyip ROPA kayıtlarına geçersiniz
-
07
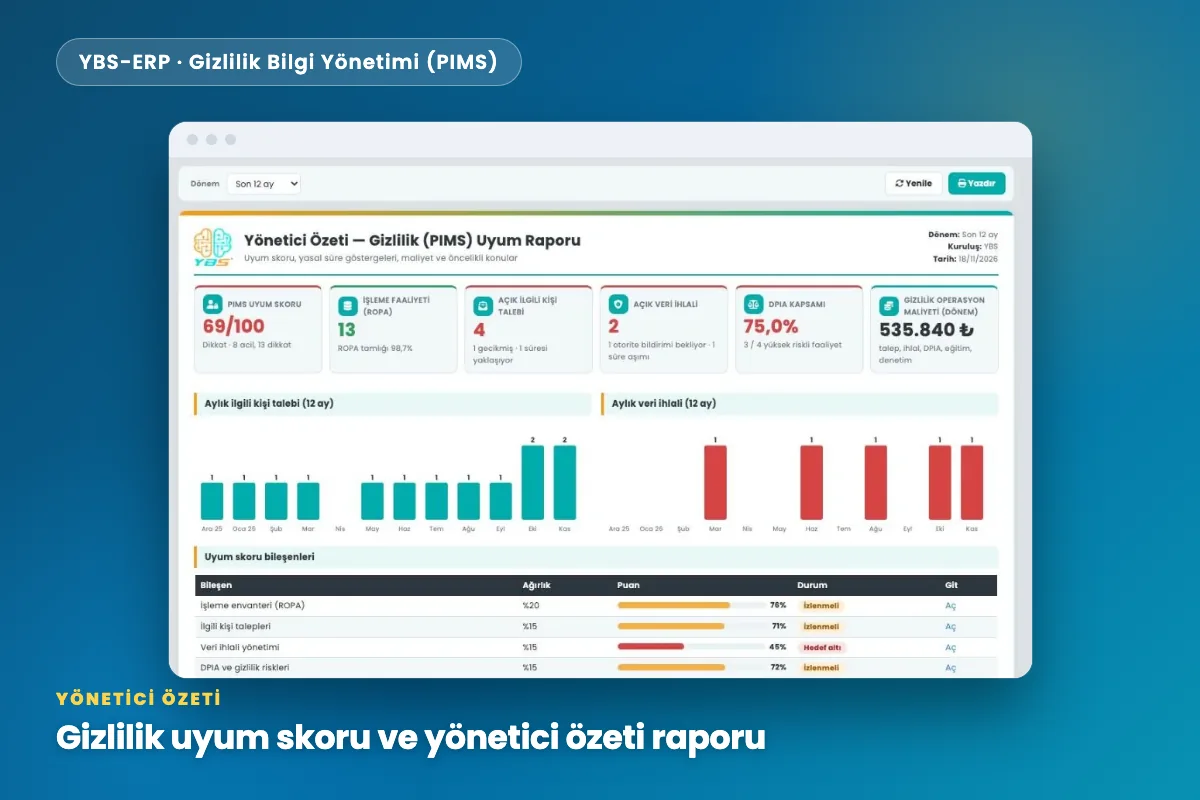
Yönetici özeti ve uyum skoru raporu
EkrandaUyum skoru, işleme faaliyeti, açık talep, açık ihlal, DPIA kapsamı ve maliyet kartları; aylık talep ve ihlal çubukları; ağırlık, puan ve durum sütunlu bileşenler tablosu.
Siz yaparsınız- Dönem seçicisiyle raporun kapsadığı süreyi belirleyip Yenile ile güncellersiniz
- Durum sütunundaki İzlenmeli ve Hedef altı etiketleriyle bileşenleri ayırt edersiniz
- Git sütunundaki Aç bağlantısıyla ilgili bileşenin ekranına geçersiniz
-
08
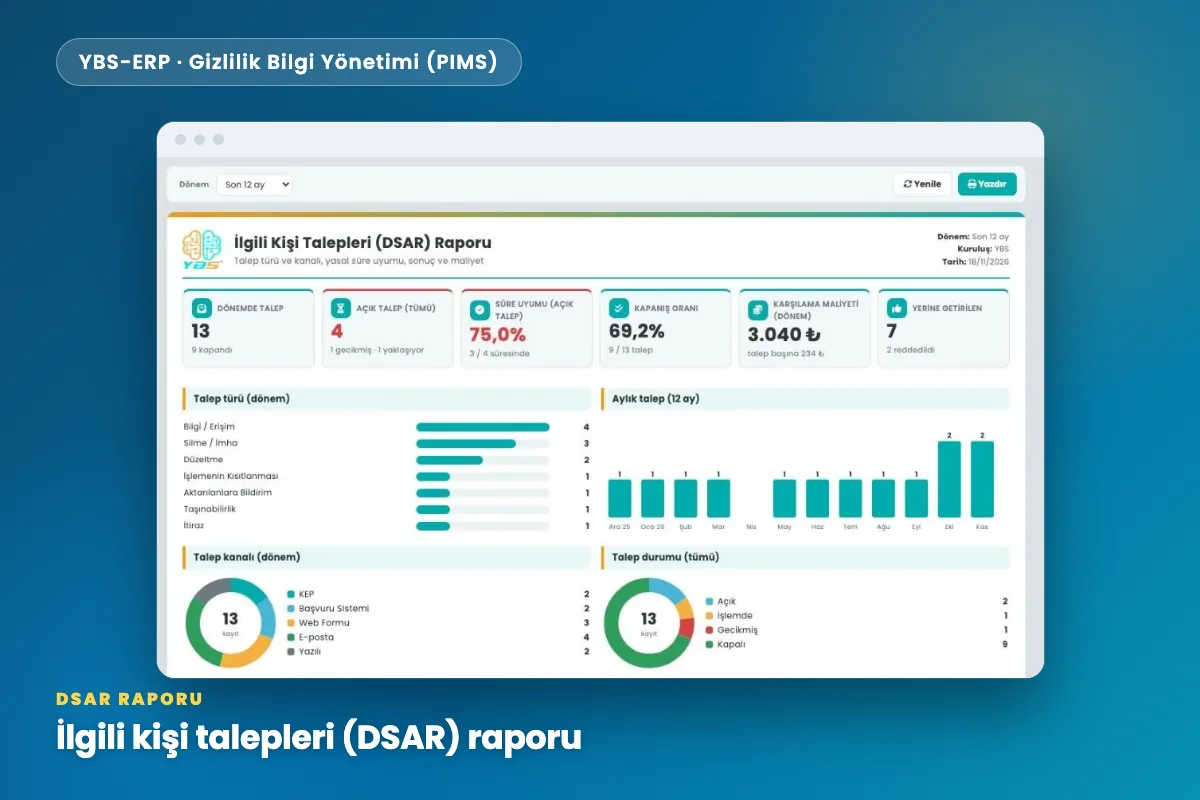
İlgili kişi talepleri (DSAR) raporu
EkrandaDönemdeki talep, açık talep, süre uyumu, kapanış oranı ve karşılama maliyeti kartları; talep türü çubukları, aylık talep grafiği ile talep kanalı ve durumu halka grafikleri.
Siz yaparsınız- Talep türü çubuklarında bilgi, silme ve düzeltme başvurularını kıyaslarsınız
- Kanal halkasından KEP, web formu ve e-posta başvurularının payını görürsünüz
- Durum halkasında açık, işlemde, gecikmiş ve kapalı talepleri ayırırsınız
-
09
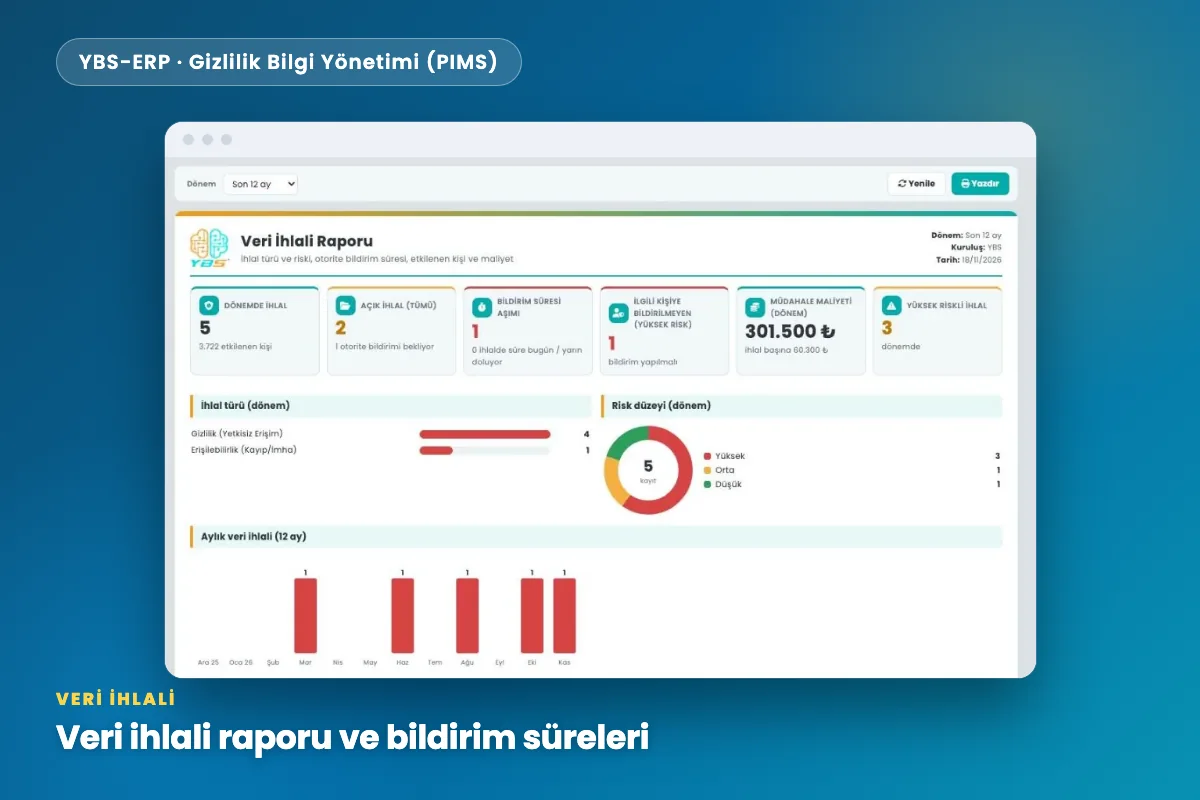
Veri ihlali raporu ve bildirim süreleri
EkrandaDönemdeki ihlal, açık ihlal, bildirim süresi aşımı ve müdahale maliyeti kartları; ihlal türü çubukları, risk düzeyi halka grafiği ve aylık veri ihlali çubukları.
Siz yaparsınız- Bildirim süresi aşımı ve açık ihlal kartlarıyla bekleyen bildirimleri takip edersiniz
- Risk düzeyi halkasında yüksek, orta ve düşük ihlalleri karşılaştırırsınız
- Aylık çubuklarda ihlallerin yoğunlaştığı ayları bulursunuz
-
10
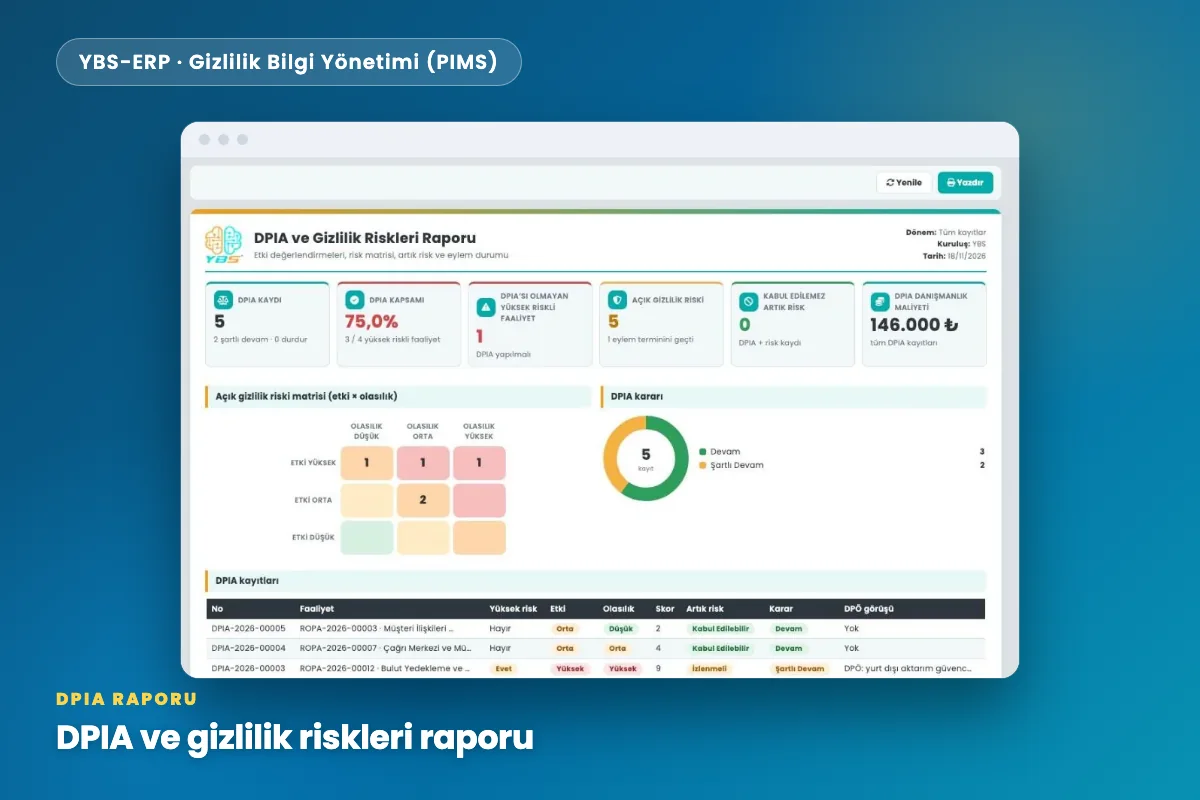
DPIA ve gizlilik riskleri raporu
EkrandaDPIA kaydı, kapsam, açık gizlilik riski ve danışmanlık maliyeti kartları; etki ve olasılık risk matrisi, karar halka grafiği ve skor, artık risk, karar sütunlu DPIA kayıtları tablosu.
Siz yaparsınız- Matristeki hücre sayılarına göre etki ve olasılık dağılımını değerlendirirsiniz
- Tabloda her kaydın skorunu, artık riskini ve kararını incelersiniz
- Karar halkasında devam ve şartlı devam kayıtlarının oranına bakarsınız
-
11
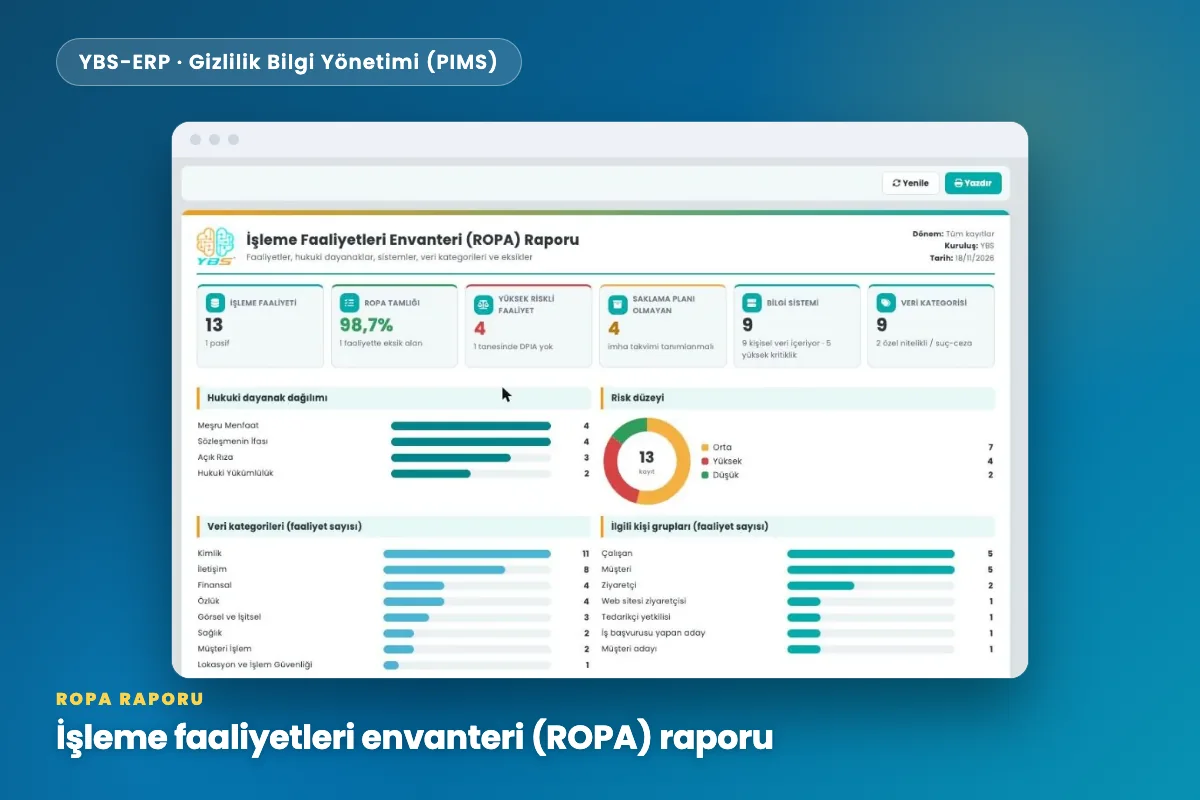
İşleme faaliyetleri envanteri (ROPA) raporu
Ekrandaİşleme faaliyeti, ROPA tamlığı, yüksek riskli faaliyet, saklama planı olmayan ve bilgi sistemi kartları; hukuki dayanak, risk düzeyi, veri kategorisi ve ilgili kişi grubu grafikleri.
Siz yaparsınız- Hukuki dayanak çubuklarında faaliyetlerin dayandığı gerekçeleri gözden geçirirsiniz
- Veri kategorisi çubuklarından en çok işlenen veri türlerini belirlersiniz
- İlgili kişi gruplarına göre faaliyet sayılarını okursunuz
Gizlilik Bilgi Yönetimi nasıl çalışır?
- EnvanterVeri kategorileri, sistemler ve aktarımlar tanımlanır; ROPA kayıtları tutulur.
- RiskGizlilik riskleri etki ve olasılıkla puanlanır; artık risk işaretlenir.
- DPIA ve önlemYüksek bantta DPIA ve önlem planı yürütülür.
- Talep ve ihlalİlgili kişi talepleri, rıza ve veri ihlalleri izlenir.
- TakipSaklama, DPA sözleşmeleri, aydınlatma metinleri ve DPÖ görevleri takip edilir.
Uyumlu olduğu standartlar
- ISO/IEC 27701
- ISO/IEC 27001
- KVKK 6698
- GDPR
ISO/IEC 27701 madde 7 ve 8 (kontrolör ve işleyici) ile ISO/IEC 27001 şartlarına göre tasarlanmıştır; KVKK madde 16 ve GDPR madde 30 kayıt yükümlülüklerini yönetmeye yardımcı olur. Yazılım belge vermez.
Gizlilik Bilgi Yönetimi (PIMS) cebinizde
YBS Mobil uygulamasıyla kurumunuzun YBS sistemine telefon ve tabletten güvenle erişin; Gizlilik Bilgi Yönetimi (PIMS) modülüne gerektiğinde sahadan, toplantıdan veya yoldan ulaşın.

- Parmak izi veya yüz tanıma ile hızlı giriş (cihazınızın desteğine göre)
- Web ile aynı hesap ve aynı veriler
- Çoklu dil desteği ve hızlı işlem kısayolları
Sık sorulan sorular
PIMS (gizlilik bilgi yönetim sistemi) nedir?
PIMS, kişisel verilerin işlenmesini yöneten gizlilik bilgi yönetim sistemidir; standardı ISO/IEC 27701'dir. YBS Gizlilik Bilgi Yönetimi bu sistemin kayıtlarını ve izleme göstergelerini tek yerde tutar.
ROPA nedir, neden tutulur?
ROPA, işleme faaliyetleri envanteridir. YBS'de faaliyet, departman, veri sorumlusu veya işleyen rolü, hukuki dayanak ve risk kaydedilir. KVKK madde 16 ve GDPR madde 30 gereği tutulur.
KVKK ve VERBİS modülünden farkı nedir?
KVKK ve VERBİS modülü envanter, VERBİS, başvuru ve ihlal sürelerine odaklanır. Gizlilik Bilgi Yönetimi ise ROPA, DPIA, DPA ve gizlilik riskini ISO/IEC 27701 ve GDPR yaklaşımıyla yönetir. İkisi de YBS-ERP modülüdür; ihtiyacınıza göre birlikte kullanabilirsiniz.
DPIA nedir, YBS'de nasıl izlenir?
DPIA, veri koruma etki değerlendirmesidir. YBS'de gizlilik riskleri etki ve olasılıkla puanlanır; yüksek bantta DPIA ve önlem planı çalışması öne çıkar.
İlgili kişi talepleri ve veri ihlalleri nasıl izlenir?
Panoda açık ilgili kişi talebi ve açık veri ihlali sayısı ayrı kartlarda görünür. Talep kartı geciken talebi, ihlal kartı bildirim süresi kritik olan ihlali alt notta gösterir.
DPA sözleşmeleri ve aydınlatma metinleri takip edilir mi?
Evet. Süresi dolan veya yaklaşan DPA (veri işleme) sözleşmeleri ile gözden geçirmesi yaklaşan aydınlatma metinleri panoda görünür.
Modül ISO/IEC 27701 belgesi yerine geçer mi?
Hayır. Belgelendirmeyi belgelendirme kuruluşları yapar. Modül, gizlilik yönetiminin kayıtlarını tutmanıza, riskleri puanlamanıza ve denetimde kanıt göstermenize yardımcı olur.
Gizlilik Bilgi Yönetimi (PIMS) mobilden kullanılabilir mi?
Evet. YBS Mobil uygulaması Google Play, App Store, Samsung Galaxy Store ve Huawei AppGallery'de yayındadır. Kurumunuzun YBS sistemine telefon ve tabletten güvenle erişir, aynı hesap ve aynı verilerle çalışırsınız.
Kurulum ne kadar sürer?
Satın alımdan sonra 24 saat içinde uzman ekibimiz sizi arar. İhtiyaç analizi, kurulum, uyarlama ve eğitim planlanır; standart kurulum 2-4 hafta sürer.
Kaç kullanıcı ile çalışabilir?
YBS sistemleri sınırsız kullanıcı ile çalışır; kullanıcı sayısına göre ek lisans bedeli yoktur.
Fiyatı nedir, lisans nasıl çalışır?
Modül lisansı tek seferliktir ve ömür boyu geçerlidir; yıllık bakım ve destek ayrıca sunulur. Fiyat kurumunuzun büyüklüğüne ve seçeceğiniz modül sayısına göre belirlendiği için teklif almak üzere bizimle iletişime geçebilirsiniz.
Gizlilik Bilgi Yönetimi (PIMS) modülü tek başına çalışır mı?
Hayır. Modül YBS-ERP platform altyapısı üzerinde çalışır ve platform lisansı gerektirir. Diğer YBS-ERP modülleriyle aynı veriyi kullandığı için birlikte çalışır.
Kurumuma göre özelleştirilebilir mi?
Evet. YBS kodsuz bir altyapıya dayanır: form, liste ve iş akışlarını yönetici panelinden, yazılım bilgisi gerektirmeden uyarlayabilirsiniz.
Verilerim nerede tutulur, güvende mi?
Sistem kurumunuzun kendi sunucusunda (on-premise) veya bulutta çalıştırılabilir. Platform KVKK ve ISO 27001 uyumlu çalışacak şekilde tasarlanmıştır.
Eğitim ve destek dahil mi?
Evet. Başlangıç kullanıcı eğitimi ve 1 yıl boyunca 7/24 teknik destek paket fiyatına dahildir. Sonrasında yıllık destek paketiyle devam edebilirsiniz.
Modül güncellenir mi?
Evet. Güvenlik güncellemeleri ömür boyu ücretsizdir; yeni özellik güncellemeleri yıllık bakım paketi kapsamında sunulur.
Demo alabilir miyim?
Evet. Destek sistemimiz üzerinden demo talebi oluşturabilirsiniz; uzmanlarımız modülü size kendi senaryonuzla gösterir.
Gizlilik Bilgi Yönetimi (PIMS) modülünü kurumunuzda görün
Uzmanlarımız ihtiyacınızı dinlesin, modülü kendi verilerinizle size gösterelim.
Yorumlar
Henüz yorum yapılmamış.